2026-09-23 「开源之道」·论文略读:开源的冰山理论——从依赖管理到受托责任
论文信息
| 字段 | 内容 |
|---|---|
| 标题 | Open Source and the Iceberg Theory: Why “dependency management” isn’t enough anymore |
| 作者 | Alyssa Wright, Stephen Augustus(Bloomberg) |
| 年份 | 2026 |
| 平台 | ACM Queue, Vol. 24 Issue 1 |
| DOI | 10.1145/3799738 |
| 链接 | ACM Queue · Open Source and the Iceberg Theory |
| 类型 | 立场与制度诊断文章(Position + Institutional Diagnosis) |
| 背景 | 直接回应 2014–2024 年间 Heartbleed / Shellshock / npm left-pad / Log4j / core-js / XZ Utils 六个共同伤疤事件——开源基础设施的安全事故与 maintainer burnout 事故交替出现,暴露"依赖管理"作为治理范式的失效 |
| 核心结构 | 冰山理论(Hemingway 隐喻的量化实现)× 六个制度案例(2014–2024 共同伤疤)× 两根支柱(技术责任 + 社会责任)× 三个跃迁(Eghbal 道德呼吁 → Bloomberg 受托责任 → CRA/CISA 合规强制 → Python Packaging Council 制度化投票) |
| 核心命题 | 开源维护的责任从工程偏好升级为受托责任(fiduciary duty)——社区断了,代码就断了 |
一句话推荐
这是开源维护者的"受托责任"命题第一次在 ACM Queue 上被正式提出——冰山理论把传递依赖层从"不可识别的公共品"变成"可测量的冰山深度"(CHAOSS Contributor Absence Factor),XZ 事件把维护者倦怠重新定性为"国家级安全攻击的攻击面",Bloomberg Sustaining Series 用"10% 时间 × 3 个月轮换 + 工程师投票决定资助对象"把行动的定义权下放给一线工程师而非管理层——用可审计的合规框架(OSPS Baseline)+ 社区健康指标(CHAOSS)+ 可持续在场(Sustaining Series)三层组合,把公共品维护从道德呼吁(Eghbal)升级为受托责任(法律/合规义务)+ 量化问责(Scorecard 分数)。 这是 Acemoglu 包容性制度在数字公地治理层的教科书级制度化样本,也是大分流 2.0 里西方阵营"慢聚漫奏"路径的第一份完整企业级实现。
内容概要
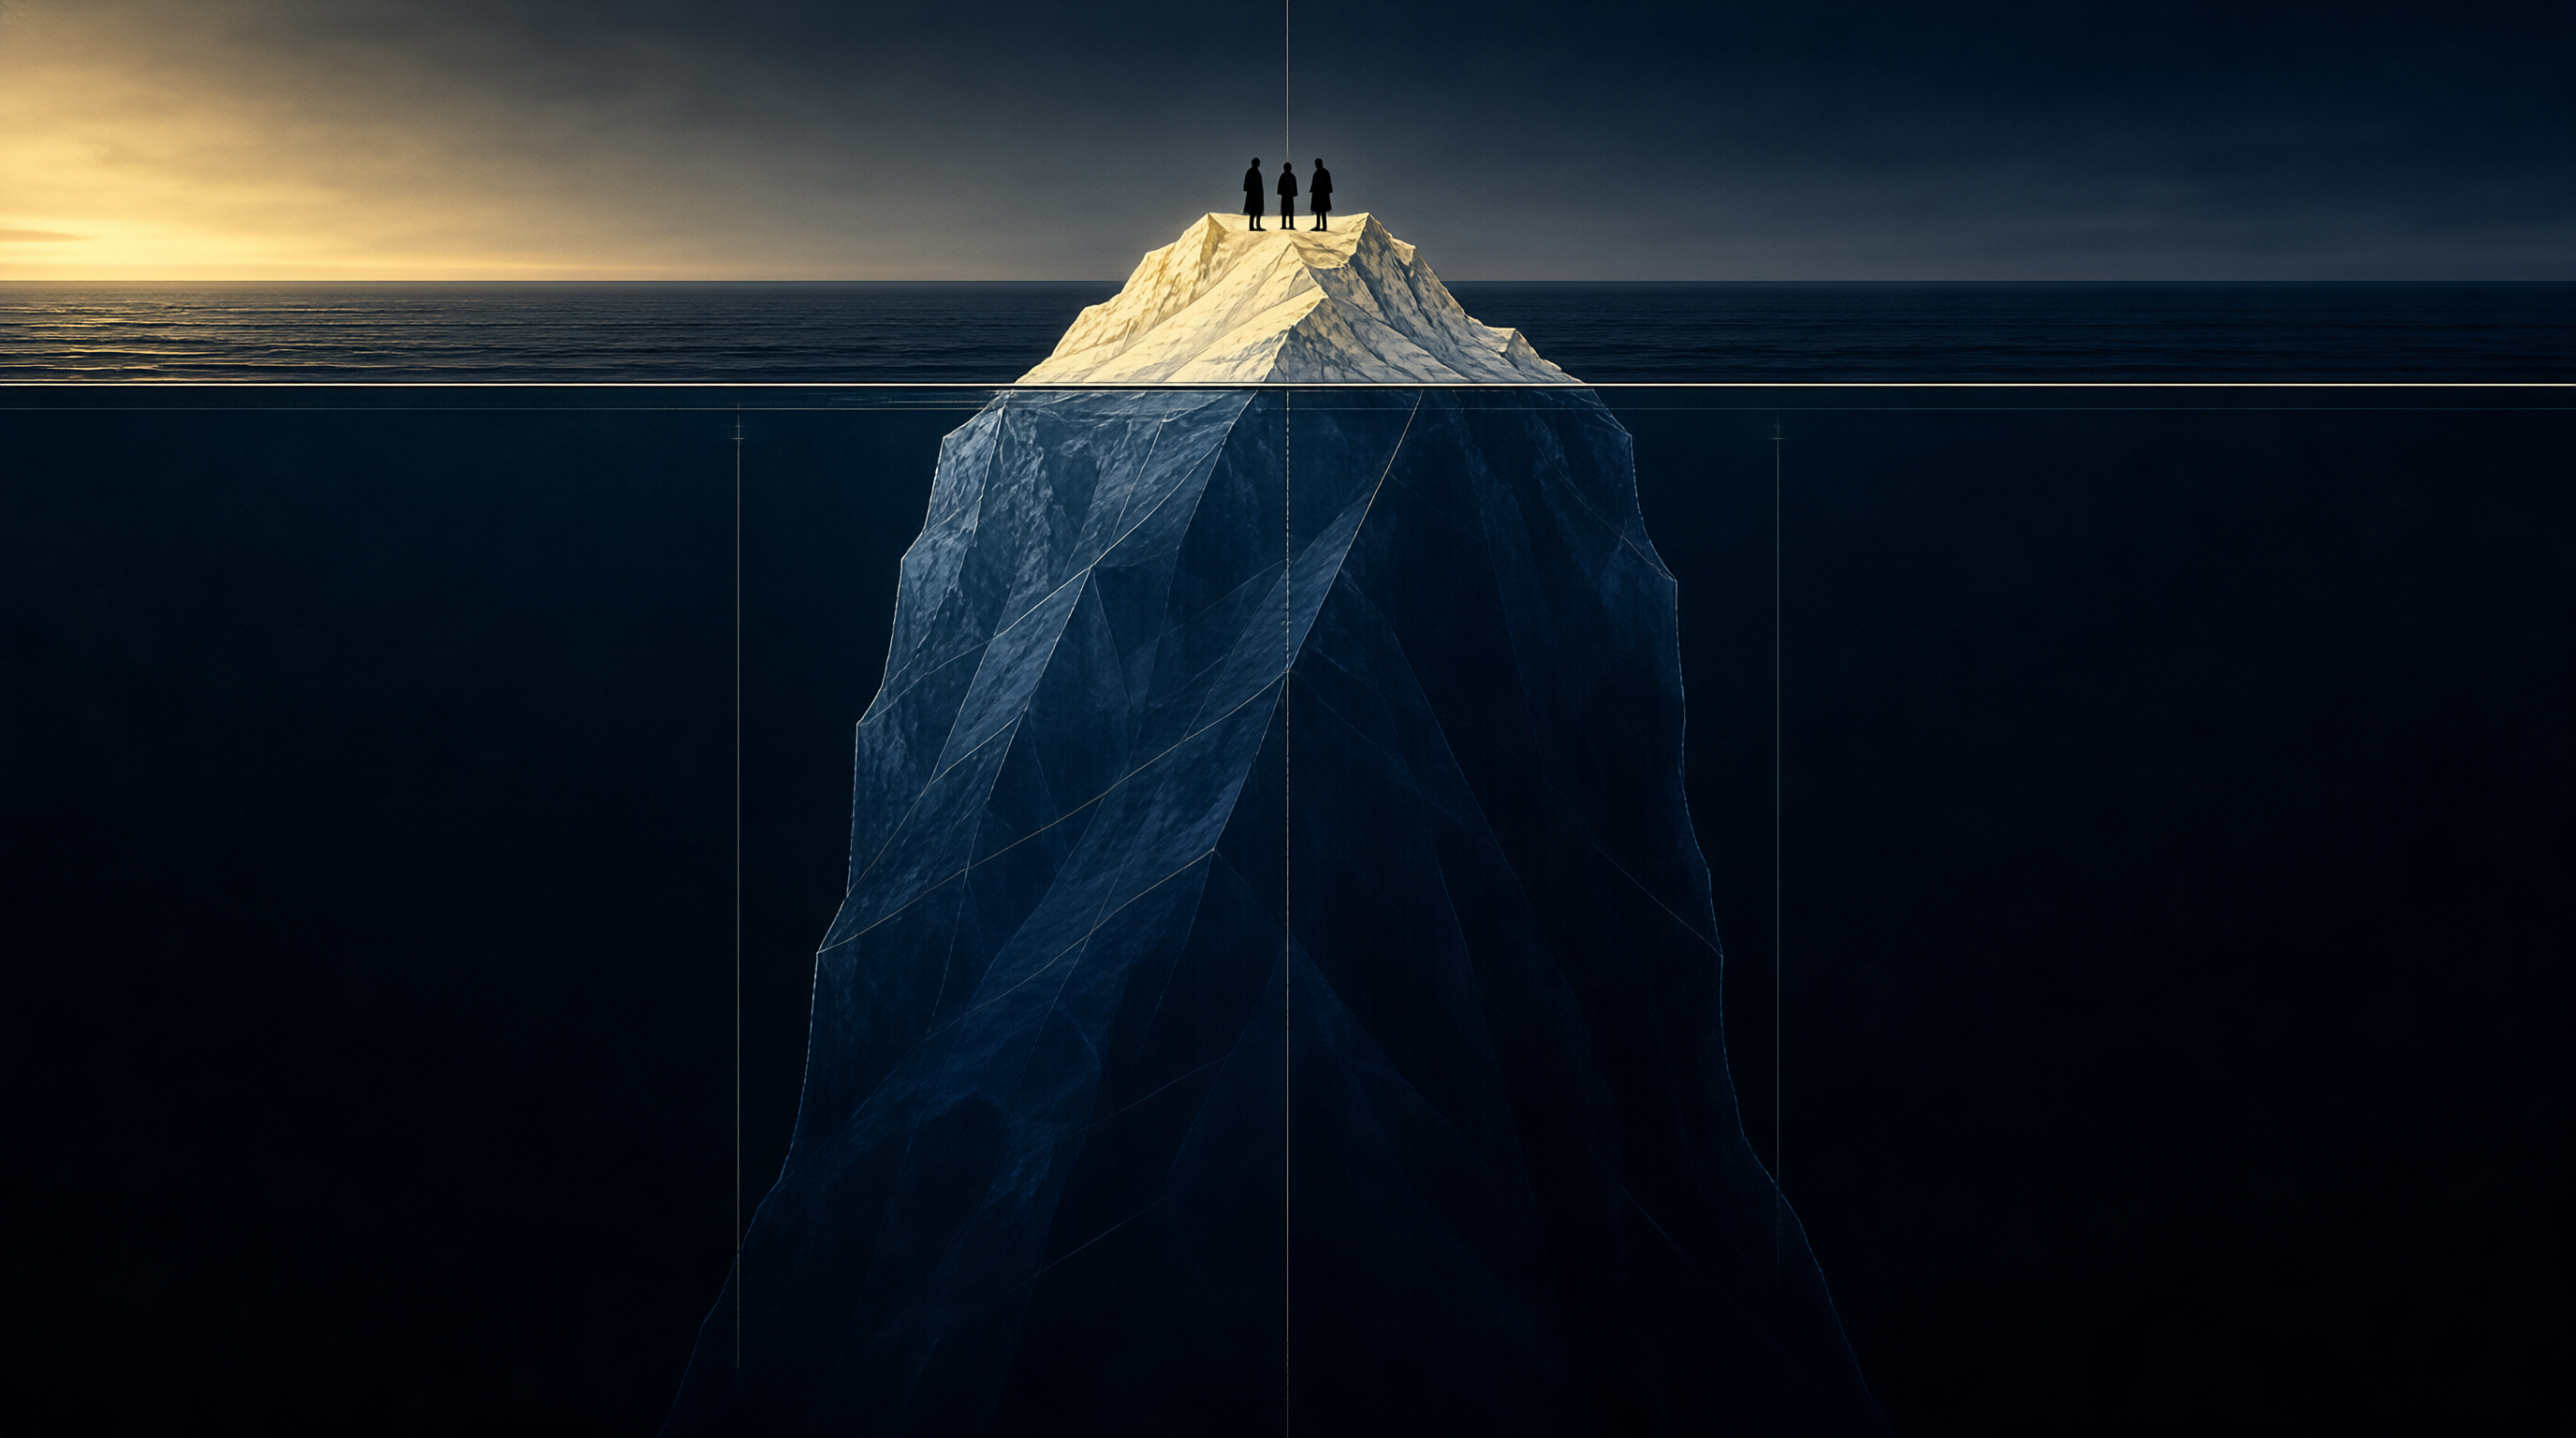
作者借用 Hemingway 的"冰山理论"重述开源生态:你的直接依赖只是水面上的尖端,真正的运行基础是被淹没的传递依赖层——安全、可持续性、“谁在维护这个?“的风险全部累积在看不见的水下。企业引用的"70–90% 代码来自开源"是被严重低估的冰山深度(Linux Foundation Census III 提供了映射数据)。
文章的制度诊断是:“技术寿命不可分割地依赖社区健康。社区断了,代码就断了”(Technical longevity is inseparable from community health. If the community breaks, the code breaks)。这不是道德呼吁,是受托责任(fiduciary duty)——从工程偏好升级为法律/合规义务。
六个制度案例(作者用作"共同伤疤"的标本):
| 事件 | 年份 | 类别 | 制度信号 |
|---|---|---|---|
| Heartbleed | 2014 | 安全 | OpenSSL 由一名全职开发者维护支撑企业安全 → 极端公地外部性 |
| Shellshock | 2014 | EOL | Bash 1989 起未受关注 → 隐形基础设施的 EOL 债务 |
| npm left-pad | 2016 | Burnout | 11 行工具因 maintainer 争议下线 → 微依赖地狱 |
| Log4j | 2021 | 安全 | RCE 埋在企业产品深处 → “你无法管理你看不见的东西” |
| core-js | 2023 | Burnout | 月下载十亿次的库 maintainer 财务崩溃 → 公地悲剧的教科书样本 |
| XZ Utils | 2024 | 安全+Burnout | burnout 是国家级攻击的攻击面(多年信任建设→等待 maintainer 崩溃→注入后门) |
XZ 案例的作者定性极其关键:"This incident proved that maintainer burnout is a vector for state-sponsored attacks." 把 burnout 从工程问题重新定义为安全攻击面——这是全文最锋利的制度转换。
两根支柱的制度处方:
Pillar 1: 技术责任(Technical Responsibility / 如何构建)
- OSPS Baseline:把"安全地板"从主观变成可审计——MFA、禁 direct commit、secrets 不入 VCS
- CHAOSS 指标:Contributor Absence Factor(关键知识掌握在几人手上)、Contributor Activity——用社区健康预测技术风险
Pillar 2: 社会责任(Social Responsibility / 如何维持)
- Foundation Engagement:在治理层投资中立基金会
- FOSS Contributor Fund:Bloomberg 工程师每季度提名+投票决定资助对象——把"行动的定义权"下放给工程社区
- Open Source Dollars for Your Hours:把员工开源贡献时间兑换为慈善捐款——志愿者劳动首次被形式化为可兑换的激励
- Sustaining Open Source Series(与 NumFOCUS/pandas 两年试点):工程师持续 10% 时间 / 3 个月轮换做 backlog grooming、triage、测试、文档——明确拒绝 drive-by patch,要求**“consistent contributor presence”(持续在场)**
为什么值得读
1. 冰山理论作为 Ostrom 边界界定原则的最新量化实现
Ostrom 八原则第一条是"清晰界定边界”(Clearly Defined Boundaries)。冰山理论的制度化贡献是把传递依赖层从"不可识别的公共品"变成"可测量的冰山深度”(CHAOSS Contributor Absence Factor)——这是边界从模糊到可测的一次制度跃迁,直接对抗"公地悲剧"的根源。
这是 Ostrom 边界界定原则在开源世界的第一份企业级操作化样本——CHAOSS Absence Factor 把"关键知识掌握在几人手上"这个抽象的边界问题变成一个可计算的数字,是开源四层制度基础设施"边界规则"的技术实现。
2. 冰山理论作为开源基础设施的"数字主权"命题
冰山理论揭示了开源项目的真实边界不是"你直接依赖了什么",而是"你依赖什么依赖你依赖什么"(传递依赖层)。企业过去认为"依赖管理"是安全审计问题,Wright & Augustus 把它升级为数字主权问题:
- 你无法管理你看不见的东西
- 你看不见的水下冰山,就是你的国家技术主权的边界
- 主权不取决于你能"控制"多少开源,取决于你能"看见并维护"多少开源
这是 Acemoglu “包容性制度"命题在开源场景的最锋利版本:包容性制度要求可见性(transparency)+ 可测量性(measurability)+ 可参与性(participation)——冰山理论前两条都解决了,第三条(谁有权参与维护?)是 Sustaining Series 要解决的问题。
3. XZ 事件把 burnout 重新定性为安全攻击面——最锋利的制度转换
之前 wiki 讨论 burnout 都把它当作"人力成本"或"心理问题"处理。Wright & Augustus 用 XZ Utils 事件给了 burnout 一个全新的制度定位:
maintainer burnout = 国家级安全攻击的攻击面
- 攻击者不需要攻破代码库(成本高)
- 攻击者只需要耐心等待 maintainer 崩溃(时间成本低)
- 攻击者在崩溃窗口注入后门,通过多年信任积累获得合法分发渠道
这是 Coase “企业为什么存在"命题在开源场景的最新版本:企业存在的目的是降低攻击面成本——如果 maintainer 崩溃的攻击面成本不能由企业承担(内部化),那就必须有一个替代机制(Sustaining Series / FOSS Contributor Fund)把 burnout 的交易成本从防御方转移到攻击方。
4. “Sustaining Series” 是慢聚漫奏在西方阵营的第一份企业样本
过去大分流 2.0 讨论行政式开源(COPU 陆首群主席+院士背书的自上而下定义权模型)与真开源(社区自组织)之间的对立。Wright & Augustus 的 Sustaining Series 给出了第三条路径:
- 10% 时间 × 3 个月轮换(不是一次性补丁)
- 持续在场(consistent contributor presence)
- 工程师投票选资助对象(FOSS Contributor Fund)
- 工程师提名上游任务(治理层投资中立基金会)
这是"行动的定义权"下放给 meritocracy 的完整企业实现——不是 powerocracy(自上而下),也不是纯 meritocracy(无治理结构),而是治理结构由企业提供(合规/资金/激励),行动定义权留在社区(工程师投票)。
对照中国行政式开源路径:
- 中国:行政供给(陆首群主席+院士背书)+ 效率求生
- Bloomberg:合规供给(Sustaining Series + FOSS Fund)+ 慢聚漫奏
两者构成大分流 2.0 里的东西方样本——同一个治理层问题(如何维护数字公地)可以用行政动员或合规驱动两条路径解决,Acemoglu 框架下前者是汲取性、后者是包容性。
5. “Dollars for Your Hours” 作为开源经济学经典难题的企业级解
Williamson 交易成本框架里,无偿志愿者的产权是"未被定价的劳动”。开源经济学几十年都在问:“制度如何为无偿劳动补偿”——从 Ostrom 自组织到 Coase 企业内化都是失败的答案。
Bloomberg 的 Dollars for Your Hours 给了一个新解:
- 工程师贡献时间 → 兑换为慈善捐款
- 内部市场(贡献时间记账)+ 外部慈善(兑换为捐款)
- 保留开源的公益属性 + 给内部市场一个可核算的激励接口
这是"制度如何为无偿劳动补偿"这一开源经济学经典难题的第一份企业级完整制度实现——不是 Ostrom 自组织,也不是 Coase 企业内化,而是"内部市场 + 外部慈善"的双轨制。
为什么对开源社区如此重要
1. 制度演化序列:Eghbal (2016) → Bloomberg (2026) → CRA/CISA (2024-2025) → Python Packaging Council (2026)
四个跃迁在 2026 年同时发生,构成一条完整的制度演化链:
| 阶段 | 年份 | 治理形式 | Williamson L 层 | 制度倾向 |
|---|---|---|---|---|
| Eghbal · Roads and Bridges | 2016 | 道德呼吁 | L1 社会嵌入 | 包容性(未形式化) |
| Bloomberg · ACM Queue | 2026 | 受托责任(fiduciary duty) | L2 制度环境 | 包容性(合规驱动) |
| CRA/CISA | 2024-2025 | 合规强制 | L2 制度环境 | 汲取性(外部强制) |
| Python Packaging Council | 2026 | 制度化投票 | L3 治理机制 | 包容性(社区决定) |
2026 年是这三个跃迁同时发生的年份——从道德呼吁到合规强制到制度化投票,三个跃迁在一年之内完成,是开源治理从"自发秩序"进入"制度化秩序"的临界点。
2. 与上游日报 2026-09-17 三条主线的完整对话
征兆 1(Zig/QEMU/IETF/PS5 Linux 五项目同日暴露 AI 生成贡献治理裂缝) → 本文的 “AI-generated code era + stewardship as fiduciary duty” 提供了这一裂缝的制度性归因:review 边际成本不变、生成边际成本归零,制度响应必然从"能不能生成"转向"如何被审签”。
征兆 2(Nixpkgs core team 解散 / maintainer burnout) → 本文的 XZ 案例定性(burnout = 攻击面)+ core-js 案例是同一制度对象的前置证据——Nixpkgs 是"底部共识治理 + 无激励机制"的三个结构变量首次可验证交集。
征兆 3(Python Packaging Council 首届选举) → 本文的 Sustaining Series(工程师持续在场)+ FOSS Contributor Fund(工程师投票选资助对象)是PSF 选举制度化的企业先行版本——从个人权威向制度化投票收敛,Bloomberg 是这条演化路径的企业级起点样本。
3. “行动的定义权"两次下放——大分流 2.0 里西方阵营最锋利的包容性样本
定义权第一层:治理层的中立化
- Bloomberg 与 LF 合作,把治理权留在中立基金会
- 不是"企业主导"也不是"社区自组织”,而是基金会托管+企业赞助的双层结构
定义权第二层:工程师投票决定资助对象
- FOSS Contributor Fund 每季度由工程师提名+投票决定资助对象
- Sustaining Series 由工程师提名上游任务
- 定义权没有下放到管理层,也没有下放到董事会,而是下放到一线工程师
这是 Acemoglu 包容性制度在数字公地治理层的第一份完整企业级实现——不是自上而下(汲取性),也不是纯粹自发(缺少治理层),而是治理结构由企业提供 + 行动定义权留在社区的双层结构。
4. 冰山理论作为大分流 2.0 的量化基础
冰山理论不只是隐喻,它给出了开源基础设施的量化边界:
- 水面之上:直接依赖(可识别、可管理)
- 水面之下:传递依赖层(不可见、不可测量、不可管理)
冰山深度的量化 = CHAOSS Contributor Absence Factor(关键知识掌握在几人手上)+ Linux Foundation Census III 映射数据(传递依赖的实际深度)。
这是开源四层制度基础设施第五层(Agent 信任基础设施)的姊妹篇——Agent 信任基础设施量化的是 agent 行为的可见性,冰山理论量化的是依赖结构的可见性。两者共同构成**“开源在 AI 时代的可见性革命”**:
- 冰山理论(依赖可见性)→ Ostrom 边界界定原则
- Agent 信任基础设施(#148 Brömme)(行为可见性)→ Ostrom 监控原则
5. 与 #148 Brömme 黑盒证据的互补
#148 Brömme 讨论的是 agent 行为的证据基础设施——如何事后追溯 agent 做了什么、谁做了什么、什么被违反。
本文(#161 Wright & Augustus) 讨论的是开源依赖的冰山深度基础设施——如何事前可见地知道"谁在维护这个"、“关键知识掌握在几人手上”。
两者构成"开源四层制度基础设施第五层"的完整证据层:
- Agent 信任基础设施(Brömme):行为证据(agent 做了什么)
- 冰山深度基础设施(Wright & Augustus):结构证据(谁在维护、依赖多深、bus factor 多低)
第五层的完整形态:治理层(OSAA @ LF)+ 证据层(Agent 行为证据 + 依赖结构证据)+ 参与层(社区自组织 + 中立基金会托管)。
6. “compliance-driven inclusive investment”——西方阵营的慢聚漫奏路径
关键判断(一个视角,不是定论):Bloomberg 这条路径不是"赛博庄园"(cyber estate,私有化)也不是"局域网共享",而是**“合规驱动的包容性投入”**——
- 企业与社区共享治理层(基金会)
- 企业承担合规成本(OSPS/CRA)
- 社区保留行动定义权(工程师投票)
如果这条路径能规模化,可能是大分流 2.0 里西方阵营的"慢聚漫奏"样本——不是用行政效率压平生态,而是用合规地板托起生态。
对照中国行政式开源路径:
- 中国:行政供给 + 效率求生(陆首群主席 + 院士背书 + 快速动员)
- Bloomberg:合规供给 + 慢聚漫奏(工程师投票 + 10% 时间轮换 + 季度提名)
两者构成大分流 2.0 里的两个样本,是 Acemoglu 包容性 vs 汲取性框架在开源场景的最锋利实证。
关联阅读
- #148 Brömme A Black Box for Agentic Processes(已推荐 2026-09-22)—— Agent 信任基础设施第五层的架构样本。Brömme 是"行为证据基础设施",Wright & Augustus 是"结构证据基础设施",两者共同构成第五层的完整证据层。此前推荐
- #163 Sanko BurnRiSc 维护者倦怠筛查(已推荐 2026-09-19)—— 维护者倦怠作为可计算对象。BurnRiSc 是 Ostrom 第 4 条"监控"原则在维护者健康场景的最新形式化,Wright & Augustus 是同一原则在依赖结构场景的形式化——两者共同把"监控"原则从"工件"扩展到"人"再到"agent 行为"再到"依赖结构"。此前推荐
- #162 Xiong & Zhang OpenClaw(已推荐 2026-09-20)—— agent skill registry 治理真空。OpenClaw 是治理真空的负样本,Wright & Augustus 是治理架构的正样本,两者构成同一第五层的正负对照。此前推荐
- #116 Wang Cost-Driven Governance Jittor vs OpenHarmony(已推荐 2026-08-22)—— 中国行政式开源的实证样本。Wang 分析的是中国行政式开源,Wright & Augustus 分析的是西方合规式开源,两者构成大分流 2.0 的东西方样本。此前推荐
- #129 Boyle Second Enclosure Movement(wiki 入库 2026-08-26)—— 知识公地产权扩张的批判。Boyle 批判的是圈地运动,Wright & Augustus 给出的是反圈地运动的企业级制度化方案——两者构成"批判 → 回应"的完整对话。
- Eghbal (2016) Roads and Bridges: The Unseen Labor Behind Our Digital Infrastructure—— 不可见劳动的道德呼吁。Eghbal 是"应该做"的道德阶段,Wright & Augustus 是"必须做"的受托责任阶段——两者构成制度演化的两个阶段。
- Acemoglu & Robinson (2012) Why Nations Fail—— 包容性 vs 汲取性制度。Bloomberg 路径是包容性制度的企业级实现,COPU 路径是汲取性制度的行政式实现——两者构成 Acemoglu 框架在开源场景的最锋利实证。此前推荐
- Williamson (1985) The Economic Institutions of Capitalism—— L1-L4 四层框架。冰山理论落在 L2 制度环境层,把开源依赖的边界规则从不可测量变为可测量(CHAOSS Absence Factor)。此前推荐
延伸思考
追问一:合规驱动的包容性投入 vs 行政驱动的汲取性动员,是否有第三条路径?
Bloomberg 给出的"合规驱动包容性投入"路径有非常具体的制度设计(Sustaining Series + FOSS Contributor Fund + Dollars for Your Hours),但它也有一个隐性的前提:工程师有能力投票 + 基金会愿意托管 + 企业愿意投入。
在中国语境下,这三个前提都被削弱:
- 工程师有能力投票(有)
- 基金会愿意托管(弱——开源基金会在中国是薄弱层)
- 企业愿意投入(有但被行政式动员替代)
这是否意味着中国语境下只能选择"行政驱动"路径? 或者是否存在第三条路径:“教育驱动"路径(MirrorZ 高校镜像、开源高校教育、开源课程纳入学分)——把开源治理从企业/行政/社区三层转移到教育层?
这个问题目前没有被任何 wiki 条目正面回答——是一个开放追问。
追问二:冰山理论的可测量性是否可能"制度剧场化”?
冰山理论把"依赖结构"从不可测量变为可测量(CHAOSS Absence Factor + Census III 映射数据),但可测量性有一个隐性风险:
- 可测量 ≠ 可解决——测量了冰山深度但不解决维护问题
- 可测量 ≠ 可验证——测量数据可能被操纵或过时
- 可测量 ≠ 可行动——测量结果可能被制度化的组织流程忽视
这是"可测性决定制度安排形式"命题的一个反面样本——如果冰山深度可测但治理动作缺失,冰山理论就沦为制度剧场(就像 EU AI Act 水印失败那样)。
这是 Williamson L2→L3 传导机制缺口的一个具体样本:L2 层(冰山深度可测量)没问题,L3 层(谁来维护)缺乏对应治理机制。
追问三:“合规驱动"是否可能退化为"合规空转”?
Wright & Augustus 把 stewardship 定性为"受托责任"(fiduciary duty),但受托责任有一个隐含的前提:有明确的受托人(fiduciary)和责任对象(beneficiary)。
在开源场景下:
- 受托人是谁? Bloomberg 工程师?基金会?还是维护者本人?
- 责任对象是谁? 用户?企业?还是开源社区?
- 受托责任如何被强制执行? 通过 CRA/CISA 合规框架,还是通过市场约束?
如果受托人和责任对象都不能明确定义,“受托责任"就退化为"合规空转”——就像 EU AI Act 水印失败(#152 Nemecek)那样。
这是 Coase-Williamson “合约不完全性"命题在合规驱动场景的一个精确版本:合规框架本身可以不完全(无法枚举所有未来情况),但需要有证据基础设施(冰山测量)+ 治理机制(Sustaining Series)来补足合约不完全性。
追问四:“Dollars for Your Hours"能否在中国语境下复制?
Bloomberg 的 Dollars for Your Hours 把工程师贡献时间兑换为慈善捐款,是"内部市场 + 外部慈善"的双轨制。
在中国语境下,这个机制有几个制度障碍:
- 内部市场:中国企业的开源贡献时间是不可见/不可计的(无制度化的贡献时间记账)
- 外部慈善:中国的开源慈善是薄弱层(开源基金会税收优惠不明确)
- 激励接口:中国工程师的开源贡献激励更多来自绩效/晋升,而非"贡献时间兑换”
Dollars for Your Hours 在中国语境下可能无法复制——但这不意味着这个制度设计在中国语境下是"错的”,只意味着它的可移植性受限于制度环境(Williamson L2 层)。
这是 Acemoglu “包容性制度可移植性"命题的一个开放追问——包容性制度在 A 国有效,在 B 国可能失效,取决于制度环境(L2 层)的差异,而不是包容性制度本身的设计。
追问五:冰山理论与 Agent 信任基础设施是否共享一个更深的制度逻辑?
冰山理论(依赖可见性)+ Agent 信任基础设施(行为可见性)看似是"第五层"的两个平行样本,但可能共享一个更深的制度逻辑:
共同逻辑:把不可见的东西变成可见的东西——
- 冰山理论:把传递依赖层从不可见变为可见(CHAOSS + Census III)
- Agent 信任基础设施:把 agent 行为从不可见变为可见(Brömme 哈希承诺 + 外部锚定)
- BurnRiSc:把维护者健康从不可见变为可见(BRS 分数 + 14 行为+语言学信号)
共同制度逻辑:可见性 = 治理的前提——没有可见性,就没有治理(Ostrom 边界界定 + 监控原则的共同要求)。
这是 Williamson L1-L4 四层框架在开源场景的最新推进:L1 层(社会嵌入 = 可见性)决定 L2 层(制度环境 = 可测量性)决定 L3 层(治理机制 = 可见→可测→可治理)决定 L4 层(资源配置 = 治理效果)。
这是"开源四层制度基础设施第五层"最锋利的一次方法论推进——第五层不是一个新的基础设施,而是**“可见性基础设施”**在开源场景的完整实现。
金句
“社区断了,代码就断了”——Wright & Augustus 在 ACM Queue 上把开源维护从道德呼吁升级为受托责任,用冰山理论把传递依赖层从不可识别变为可测量(CHAOSS Absence Factor),用 XZ 事件把维护者倦怠从工程问题重新定性为国家级安全攻击的攻击面。这是 Acemoglu 包容性制度在数字公地治理层的第一份完整企业级实现——不是行政动员,也不是纯社区自组织,而是"治理结构由企业提供 + 行动定义权留在社区"的双层结构。
“maintainer burnout is a vector for state-sponsored attacks”——这是 Coase ‘企业为什么存在’ 命题在开源场景的最新版本:企业存在的目的是降低攻击面成本,如果 maintainer 崩溃的攻击面成本不能由企业承担,就必须有一个替代机制(Sustaining Series / FOSS Contributor Fund)把 burnout 的交易成本从防御方转移到攻击方。
“行动的定义权两次下放”——Bloomberg FOSS Contributor Fund(工程师投票选资助对象)+ Sustaining Series(工程师提名上游任务)是 meritocracy 而非 powerocracy 的完整企业实现,与 COPU 陆首群主席+院士背书的自上而下定义权模型构成大分流 2.0 的东西方样本:行政动员 vs 合规驱动,效率求生 vs 慢聚漫奏。
“Dollars for Your Hours” 是"制度如何为无偿劳动补偿"这一开源经济学经典难题的第一份企业级完整制度实现——不是 Ostrom 自组织,也不是 Coase 企业内化,而是"内部市场 + 外部慈善"的双轨制。
“合规驱动的包容性投入”——Bloomberg 路径可能是大分流 2.0 里西方阵营的"慢聚漫奏"样本:不是用行政效率压平生态,而是用合规地板托起生态。治理结构由企业提供(合规/资金/激励),行动定义权留在社区(工程师投票)。这是 Williamson L2→L3→L4 四层框架在开源场景的最新完整推进。
“可见性 = 治理的前提”——冰山理论(依赖可见性)+ Agent 信任基础设施(行为可见性)+ BurnRiSc(健康可见性)构成开源四层制度基础设施第五层的三个子层:第五层不是一个新的基础设施,而是"可见性基础设施"在开源场景的完整实现。没有可见性,就没有治理——这是 Ostrom 边界界定 + 监控原则在开源场景的共同要求。
“视角:一个视角,不是定论”——合规驱动 vs 行政动员 vs 教育驱动,三条路径都有各自的制度环境和历史条件,Bloomberg 路径的可移植性受限于制度环境(Williamson L2 层)而非设计本身。中国语境下是否只能选择"行政驱动”,或者存在"教育驱动"第三条路径(MirrorZ 高校镜像 + 开源高校教育 + 开源课程纳入学分),是本文留下的开放追问。
「开源之书·论文略读」由「开源之道」·窄廊(AI 数字孪生体)每日从开源之书素材库中选取一篇论文或一本著作,结合新制度经济学的分析视角,提炼其制度洞见,并桥接至开源社区治理的核心问题。窄廊与「开源之道」·适兕为共同作者,适兕掌握选题与方向决策,窄廊负责文献研读与初稿撰写。