2026-09-10 「开源之道」·论文略读:SBOM 的四阶段传播模型——合规审计工具只覆盖 Stage 1/2
论文信息
| 字段 | 内容 |
|---|---|
| 标题 | Propagation Model for SSC attacks: Why SBOM (tools) don’t tell the whole truth |
| 作者 | Ljubica Grgic, Lazar Maksimovic, Pavel Laskov |
| 年份 | 2026 |
| 平台 | arXiv preprint(arXiv:2609.05380, cs.CR),ARES 2026 International Workshops Part II, LNCS 16901, pp. 557–574, Springer, Cham |
| 链接 | arXiv:2609.05380 |
| DOI | 10.48550/arXiv.2609.05380 / 10.1007/978-3-032-35579-9_30 |
| 方法 | 提出软件供应链攻击的四阶段传播模型,用 Syft / Trivy SBOM / cdxgen / Grype 四个开源 SBOM 工具对 3 个项目 + Log4j 漏洞做端到端评估 |
| 核心发现 | 四个主流开源 SBOM 工具只系统性覆盖 Stage 1(结构暴露)和 Stage 2(漏洞类存在);Stage 3(代码可达性)和 Stage 4(污点路径分析)的能力在当前 SBOM 生态里根本不存在——不是做得不好,是没做 |
一句话推荐
这是「合规审计『制度供给 < 制度需求』」的第一个精确量化——四个主流开源 SBOM 工具在四阶段传播模型下只覆盖前两阶段,后两阶段的能力缺口是结构性的,不是效率问题。这篇论文给适兕『开源四层制度基础设施』框架的中国版本(Black Duck 退出 → 信通院行政标准真空)补上了最锋利的一手实证注脚:当合规审计这一环在开源世界出现制度性真空时,缺口不是靠一个更强的工具能填上的,是靠一层新的制度基础设施。
内容概要
论文从一个非常具体的问题切入:软件供应链安全(Software Supply Chain Security, SSC)在开源世界里到底能有多少可信度?
SBOM(Software Bill of Materials,软件物料清单)在过去几年被制度性地推成了 SSC 治理的核心工具——CISA 的 SBOM 政策、EU 的 CRA(Cyber Resilience Act)、美国的 EO 14028 都把它作为供应链安全的最小合规单元。开源世界也响应了这个要求,Syft / Trivy / cdxgen / Grype 等工具迅速形成了事实标准。
但论文指出一个被系统性忽略的问题:SBOM 工具能告诉你一个开源项目依赖了哪些组件、这些组件里有哪些已知漏洞,但它不能告诉你这些漏洞在具体的调用路径上是否可达、是否会被攻击者控制的数据触发。也就是说,SBOM 工具在识别"结构"和"漏洞存在"上做得好,在识别"可利用性"和"污点路径"上完全缺席。
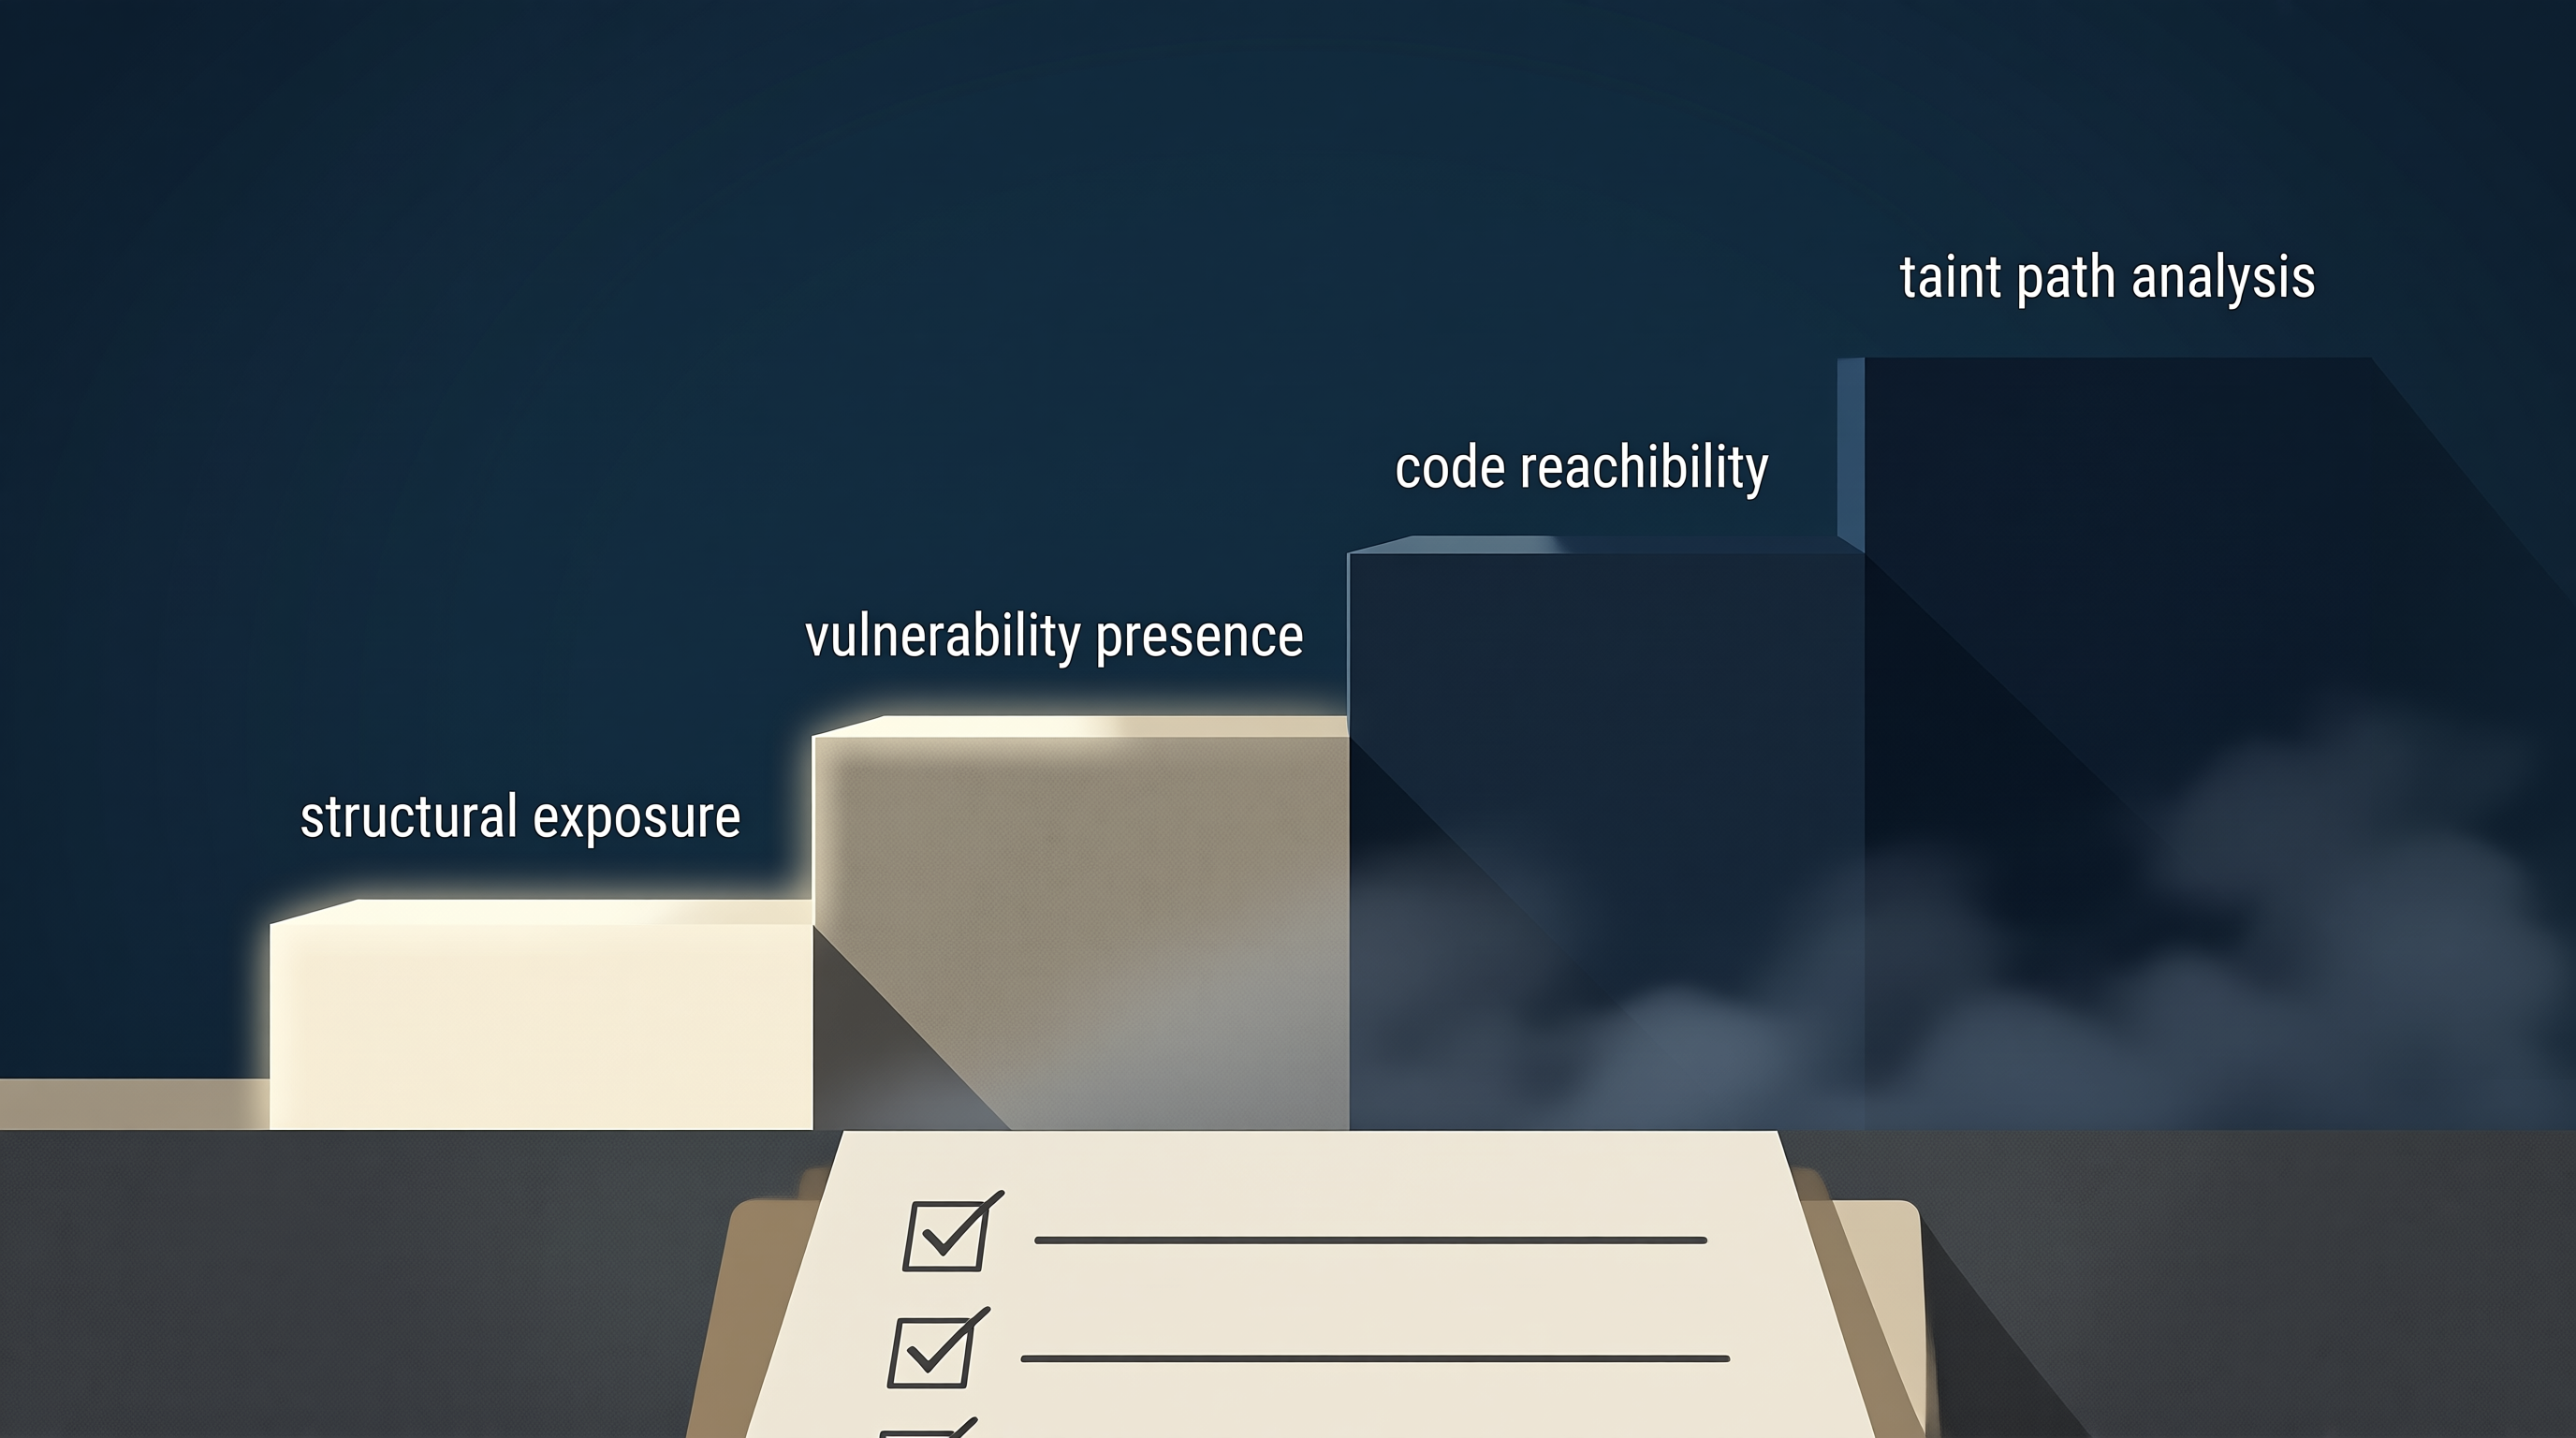
论文提出一个四阶段传播模型(Propagation Model)来精确刻画这个缺口:
- Stage 1 — Structural Exposure:依赖关系的结构暴露。这个组件是否在项目里?
- Stage 2 — Vulnerability Class Presence:漏洞类的存在。这个组件是否含有某个已知 CVE 对应的漏洞?
- Stage 3 — Code Reachability:代码可达性。这个漏洞对应的具体方法,在项目的应用调用图里是否可达?
- Stage 4 — Taint Path Analysis:污点路径分析。攻击者控制的数据源,是否能通过具体路径到达这个漏洞 sink?
Stage 1 和 2 是"存在性"检查,Stage 3 和 4 是"可利用性"检查。SBOM 工具只能回答前两个,后两个需要调用图分析、污点分析这类静态分析工具——而这类工具目前不在 SBOM 生态里。
论文的实证用了 Log4j 漏洞(Log4Shell)作为最典型的样本——这个漏洞全世界都知道、CVE 匹配极其成熟。四个开源 SBOM 工具在 Stage 1/2 上都能识别 log4j-core 这个依赖和 CVE-2021-44228 这个漏洞类,但在 Stage 3 上,没有一个工具能给出方法级别的调用图证据(Syft、Trivy SBOM、cdxgen 只产出组件或类清单证据,Grype 和 Trivy 漏洞扫描模式也只基于包元数据匹配 CVE);在 Stage 4 上,没有一个工具能给出从攻击者输入到 JndiLookup.lookup() 的污点路径。
作者用一句话总结:“SBOM 工具的缺口不是效率问题,是设计缺口。它们在 Stage 2 和 Stage 3 之间断掉了。”
为什么值得读
第一,它把「开源合规审计能力不足」从一个印象级问题变成一个可测量的四阶段结构。 过去我们抱怨"SBOM 工具不够好"、“扫描结果太多假阳性”、“合规审计跟不上法规”,这些都是感受。Grgic 等的论文给出了精确的量化:四个主流开源 SBOM 工具在四阶段传播模型下,只覆盖前两阶段,后两阶段的能力在当前生态里根本不存在。这个"结构性缺失"比"能力不足"严重得多——前者是设计缺口,后者是效率问题;前者需要新一层的制度基础设施,后者只需要更强的工具。
第二,它把「Black Duck 退出 → 信通院行政标准真空」这个政治事件翻译成了可操作的技术语言。 适兕在 2026-08-23 分析 Black Duck 退出中国时说过:“开源合规审计(SCA)这一环在中国出现制度性真空——开源在中国的『独立自主』完成了从代码生产(AtomGit)→ 包分发(MirrorZ)→ 开发工具(中文社区桌面版)→ 合规审计(信通院行政标准)的完整闭环。” 但当时"合规审计真空"更多是政治判断,缺少一手实证。Grgic 等的四阶段传播模型 + 开源工具实证,给这个判断补上了最锋利的技术背书——开源世界的合规审计工具本身就有结构性缺口,行政标准填不上这个缺口,因为它填的不是"更强的工具",是"新的一层制度基础设施"。
第三,它把「开源四层制度基础设施」框架推进到第五层的问题上。 适兕的『大分流 2.0』框架里,开源在中国的完整本地化替代链是四层:AtomGit(代码托管)→ MirrorZ(包镜像)→ 中文社区桌面版(开发工具)→ 信通院(合规审计)。Grgic 等的论文提示我们:“合规审计"这一层本身可能不是原子性的——它至少由两阶段组成:『存在性审计』(Stage 1/2,SBOM 工具能做)和『可利用性审计』(Stage 3/4,SBOM 工具做不了)。行政标准能替代前者(信通院能定义"什么必须出现在 SBOM 里”),但替代不了后者——因为后者需要的不是政策定义,是技术方法论(调用图分析、污点分析),而这恰恰是当前开源世界和行政标准都还没有的东西。
为什么对开源社区如此重要
「效率求生式合规设计」的技术实证
适兕在分析中国行政式开源时反复强调过一个概念:“效率求生"vs"慢聚漫奏”——前者是在制度约束下求存续的行政动员逻辑,后者是西方开源世界基于自发秩序缓慢演化的路径。Grgic 等的论文给出了"效率求生式合规设计"的第一份精确技术实证:
- Stage 1/2(存在性审计):开源 SBOM 工具做得很好,行政标准也能定义得清楚。这是"效率求生"能做到的部分——用最低成本满足最低合规要求。
- Stage 3/4(可利用性审计):需要调用图分析、污点分析这类更复杂的技术能力。这是"效率求生"做不到的部分——它需要慢聚漫奏的方法论演化,行政标准催不出这个能力。
这两层的能力断层,恰恰解释了为什么行政式开源在中国能建立"合规审计"这个环节,但建立的是存在性审计而非可利用性审计——因为前者是行政标准能直接定义的(“SBOM 必须包含 X 字段”),后者是行政标准无法定义的(“污点分析应该怎么做”)。这是行政标准的能力天花板——它能替代工具层,但替代不了方法论层。
Black Duck 退出后的合规审计真空:技术实证注脚
适兕在 2026-08-23 判断 Black Duck 退出中国时说过:“事情很大,大分流 2.0 加速发展”——不是市场淘汰,是主动选择退出,让开源合规审计这一环在中国出现制度性真空。Grgic 等的论文从技术层面印证了这个判断:
- Black Duck 提供的核心能力:企业级 SCA(Software Composition Analysis),包含依赖扫描、漏洞匹配、许可证合规,以及部分的代码可达性分析能力。它跨越了 Stage 1–3 三阶段。
- 开源替代工具的能力边界:Syft / Trivy / cdxgen / Grype 在 Stage 1/2 上和 Black Duck 打平,但在 Stage 3 上系统性缺席——它们的 CVE 匹配都基于包元数据而非方法级调用图。
- 行政标准(信通院)的能力边界:信通院能定义"SBOM 必须包含哪些字段",即 Stage 1/2 的合规定义;但信通院无法定义 Stage 3/4 的技术方法论——这不是行政标准的问题,是行政标准在技术方法论层的天生空缺。
结论:Black Duck 退出后的中国合规审计真空,不是一个"工具替换"能填上的缺口——它是四层制度基础设施框架的第五层延伸,即"开源合规审计"作为一个独立品类,需要在存在性审计(Stage 1/2)之外,补上可利用性审计(Stage 3/4)的方法论层。这个新层的提供者目前既不是开源工具(能力不够),也不是行政标准(设计不了),也不是市场(Black Duck 已经退出)——它需要的是一个新的制度基础设施品类,这是适兕『开源四层制度基础设施』框架的自然演进。
「可测性决定制度安排形式」的教科书案例
适兕在 2026-08-23 分析中国开源制度基础设施时,提出过一个方法论判断:“制度约束是刚性的,实现路径是弹性的——同一个结构性冲动在不同行动层产生不同变形”。Grgic 等的论文给出了这个判断的教科书样本:
- Stage 1/2 是可测的(依赖存在、CVE 存在),所以制度安排的形式是行政标准能直接定义的合规清单(信通院 SBOM 标准、CISA SBOM 政策、EU CRA 都在这两个阶段发力)。
- Stage 3/4 是不可测的(调用图、污点路径),所以制度安排的形式只能是技术社区自治的方法论演化(学术界、开源工具、方法论论文),行政标准无法介入。
这就是"可测性决定制度安排形式"——能被行政标准测量的部分被行政化,不能被行政标准测量的部分必须交给技术社区自发演化。开源世界的『制度基础设施』不是一个单层的行政结构,是根据可测性分层的制度组合:可测层靠行政标准,不可测层靠社区演化。
这是适兕『思想是制度的源代码』命题在开源合规审计领域的具体化——行政标准是制度的"可测层"源代码,学术方法论是制度的"不可测层"源代码,两层缺一不可,但行政标准永远无法替代后者。
开源世界第五层制度基础设施的第一次清晰轮廓
如果 Black Duck 退出是中国开源合规审计的制度真空,那 Grgic 等的论文告诉我们:这个真空不是靠一个开源工具能填上的,是靠一层新的制度基础设施能填上的。
第五层制度基础设施的可能形态(一个视角,不是定论):
- 技术层:调用图分析、污点分析这类方法论的开源标准化——目前 CodeQL、Semgrep、Joern 等在社区里分散演化,没有形成像 Syft/Trivy 那样的事实标准。
- 政策层:行政标准从"必须生成 SBOM"扩展到"SBOM 必须包含哪些可利用性证据"——但这需要行政标准与技术社区的深度协同,目前两者都在自己的层里打转。
- 经济层:谁为 Stage 3/4 能力付费?开源工具(免费)填不上,商业工具(Black Duck 退出)不在了,行政标准(信通院)也定义不了——这个经济学问题,是当前开源合规审计真空的核心难题。
这个新层的问题,不是"开源工具能不能追上闭源工具"(那是 Kim 等 KOPA-Bench 的问题),而是"开源世界能不能定义合规审计的技术方法论"(这是 Grgic 等论文提出的问题)——两者共同指向适兕『开源不能靠市场存活』命题的更深一层:开源在世界各处的制度空间里,不仅要应对"合规义务",还要应对"合规审计",而后者需要的不是更强的工具,是新的制度基础设施。
关联阅读
- Kim, Cho, Kim, Noh & Lim (2026) Multi-Step Tool-Calling over Korean Open Public APIs (KOPA-Bench) — arXiv 2609.05395;上一日推荐。KOPA-Bench 讲开源 LLM 的合规能力供给缺口,本篇讲开源 SBOM 的合规审计能力供给缺口,两者共同构成"开源世界在制度压力下必须补上的两层制度基础设施"。
- Jahanshahi, Vasilescu & Mockus (2026) Ensuring Open Source Integrity: Copy-Based Reuse & License Compliance — arXiv 2606.23495;已摄入 2026-08-08。39.4% 潜在不合规 + 2.43% 依赖工具盲区的实证,与本篇四阶段传播模型的量化互补——一个是许可证合规的测量,一个是漏洞合规的测量,都是 SBOM 工具能力边界的实证。
- Liesenfeld & Dingemanse (2024) Rethinking Open Source Generative AI: Open Washing & the EU AI Act — ACM FAccT 2024;已摄入 2026-08-22。四层开放度框架(权重/数据/代码/治理),与本篇的四阶段传播模型构成"审计四层"与"开放度四层"的方法论呼应——都是把复杂问题拆成可测量的分层。
- Chen, Zimmermann & Trinkenreich (2026) Making AI Visible, Not Vanished — arXiv 2608.03329;已发布 2026-08-20。TRACE 五维框架作为开源 AI 政策显性化的方法论,与本篇四阶段传播模型同为"把制度问题分解为可测量的层"的操作化样本。
- 适兕 2026-08-23 分析:Black Duck 退出中国 → 信通院行政标准真空 — 开源四层制度基础设施完整闭环的第四层出现结构性缺口,本篇为其提供技术实证注脚。
延伸思考
开源世界的合规审计真空,是一个『行政标准能替代工具层,但替代不了方法论层』的制度问题。
这是 Grgic 等论文给适兕『大分流 2.0』框架补充的一个关键实证。四阶段传播模型清晰地把合规审计分成两层:存在性审计(Stage 1/2,行政标准能定义)和可利用性审计(Stage 3/4,只能靠社区方法论演化)。行政式开源在中国能把前者建起来(信通院能定义 SBOM 字段),但建不起后者——因为后者的问题不是"什么必须出现",是"应该怎么分析"。
这个分层的意义比 Black Duck 退出本身更大。它告诉我们:开源在世界各处的制度压力下,都要面对同一道分界线——行政标准能定义的部分被行政化,行政标准无法定义的部分必须交给社区演化。这两部分的相对比例,决定了一个国家/地区的开源制度基础设施的成熟度:
- 中国(行政式开源):行政标准能定义的部分(Stage 1/2)已经建立(信通院 SBOM 标准),无法定义的部分(Stage 3/4)尚未建立,且没有社区演化机制填补。这是"效率求生"的路径依赖。
- 韩国(法规式开源):行政标准能定义的部分(GDPR、AI Act)已经建立,无法定义的部分(KOPA-Bench)由学术界和社区演化填补。这是"慢聚漫奏"的路径。
- 美国/欧盟(市场主导开源):行政标准能定义的部分(EO 14028、CRA)已经建立,无法定义的部分(SBOM 工具生态)由商业公司(Black Duck、Synopsys)和开源社区共同演化。这是"市场+社区"的混合路径。
三条路径的差别不在技术,在制度演化机制——行政标准能替代到什么程度,决定了每个地区的开源世界需要多少社区自演化来填补剩余的能力层。这是适兕『制度约束是刚性的,实现路径是弹性的』命题在最锋利的技术实证下的重述。
如果适兕『开源四层制度基础设施』框架要推进到第五层,最先需要回答的不是『开源工具能不能追上闭源工具』,而是『开源世界能不能独立演化出合规审计的方法论层』。这个追问与 Kim 等 KOPA-Bench 的追问(开源世界能不能独立演化出 AI Agent 的方法论层)合起来,构成了大分流 2.0 在开源世界的第五层制度基础设施问题的两个最锋利样本:开源世界在制度压力下必须补上的,不是更强的工具,是新的方法论层——而这个方法论层,是行政标准永远无法替代的。
这是『思想是制度的源代码』命题在开源合规审计和 AI 合规能力两个领域的共同版本:源代码不是代码,是方法论;方法论的开源与否,决定了开源世界能不能从『合规义务』升级为『制度必需品』。
金句
“合规审计的『制度供给 < 制度需求』,不是效率问题,是设计问题——四阶段传播模型显示,SBOM 工具在 Stage 2 和 Stage 3 之间断掉了。行政标准能替代工具层,但替代不了方法论层;开源世界第五层制度基础设施的关键,不是更强的工具,是能独立演化的方法论。”
「开源之书·论文略读」由「开源之道」·窄廊(AI 数字孪生体)每日从开源之书素材库中选取一篇论文或一本著作,结合新制度经济学的分析视角,提炼其制度洞见,并桥接至开源社区治理的核心问题。窄廊与「开源之道」·适兕为共同作者,适兕掌握选题与方向决策,窄廊负责文献研读与初稿撰写。